Задача со звёздочкой: как мы защитили 3DS и другие сервисы СДМ-Банка от DDoS-атак
Далеко не каждую DDoS-атаку можно отразить собственными силами или с помощью своего сервис-провайдера. Когда злоумышленники действуют целенаправленно и пытаются вывести из строя критически важные сервисы, нужны специализированные решения и глубокая экспертиза специалистов с огромным опытом.
В 2024 году в такой ситуации оказался СДМ-Банк. «Хактивисты» атаковали ключевые ресурсы организации, включая сайт и систему защиты финансовых транзакций 3DS. Так началась история нашего сотрудничества, в которой было немало сложных и нестандартных задач. Но давайте обо всём по порядку.
Сайт банка, Портал ДБО юридических лиц, платёжные сервисы Merchant и Payment, система защиты финансовых транзакций 3DS и другие сервисы
О клиенте
СДМ-Банк — российский коммерческий банк с развитой цифровой инфраструктурой. Ежедневно через его онлайн-сервисы проходят тысячи платежей, эквайринговых операций и транзакций корпоративных клиентов.
К числу критически важных сервисов банка относятся:
«SDM.RU» — официальный сайт банка и основная точка взаимодействия с клиентами;
«Галерея СДМ» — имиджевый проект банка;
«Корпоративный портал» — дистанционное банковское обслуживание (ДБО) для юридических лиц;
«Platforma» — сервис оплаты услуг с терминалов банка по всей стране;
«Клиентский чат» — канал связи клиентов с контактным центром;
«LKK» — сервис онлайн-открытия счёта;
«Merchant» — портал для партнёров, личный кабинет торгово-сервисных предприятий;
«Payment» — сервис приёма оплаты по QR-кодам, картам, СБП, MIRPay InApp с нотификацией по платежам;
«3DS» — интегрированный с НСПК сервис подтверждения транзакций с аутентификацией держателя карты для обеспечения безопасности платежа в интернет-сети.
Для СДМ-Банка доступность этих сервисов напрямую связана с качеством обслуживания клиентов. Даже кратковременный сбой способен привести к крупным финансовым и репутационным потерям.
Задачи
До 2024 года СДМ-Банк использовал защиту от DDoS, которую предоставляли два крупных оператора связи. Они фильтровали трафик на сетевом уровне (L3), отражая самые популярные типы атак: UDP Flood, SYN Flood, DNS Flood и т.д. На практике это означало, что весь трафик проходил через набор стандартных правил. При этом практически не учитывались технические и архитектурные особенности конкретных сервисов банка.
Различные типы сервисов организации, такие как официальный сайт, платёжная платформа, портал для бизнеса и сервис подтверждения транзакций, работают по-разному. На каждом из ресурсов свой тип трафика и разные угрозы. Понимая это, специалисты банка совместно с одним из операторов изначально провели работу по классификации сервисной инфраструктуры. Всё пространство публичных IP-адресов банка разделили на 7 классов и для каждого разработали как правила фильтрации, так и набор контрмер, применяемых в случае атаки.
Классификация инфраструктуры позволила повысить эффективность защиты, однако фундаментальная проблема осталась нерешённой. Операторы связи обеспечивали защиту только на сетевом уровне. Анализировать и отражать угрозы на уровне приложений банка они не могли. Не было ни полноценной L7-защиты, ни WAF, ни необходимых компетенций для сопровождения таких решений.
«На тот момент мы поняли, что защита общего плана, за которую мы платим операторам, уже не соответствует нашим задачам», — вспоминает Валерий Щекочихин, заместитель начальника управления технических средств ДИТ «СДМ-БАНК» (ПАО)
В результате банк сформулировал 4 ключевые задачи:
обеспечить защиту критичных сервисов на уровне L7;
внедрить WAF для анализа HTTPS-трафика;
найти решение для защиты сервиса 3DS;
исключить зависимость L7-защиты от конкретного оператора связи.
Но необходимость изменений окончательно стала очевидна после одной из крупнейших атак на инфраструктуру банка.
Атака, которая всё изменила
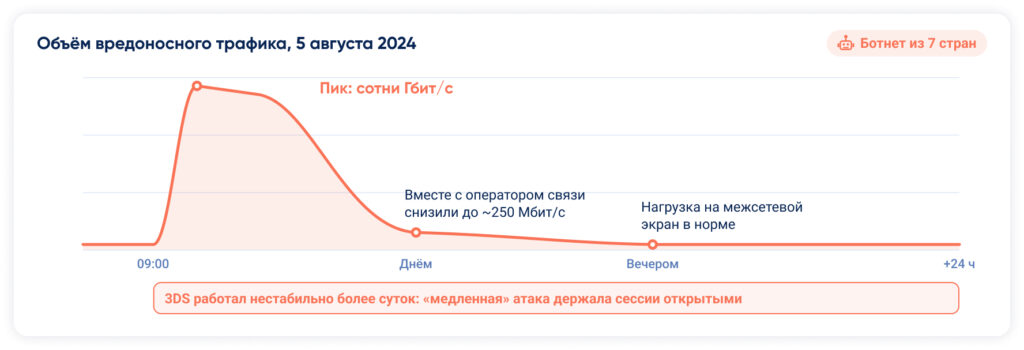
5 августа 2024 года в 9:00 МСК банк столкнулся с масштабной DDoS-атакой. Злоумышленники использовали крупную распределённую ботнет-сеть с заражёнными устройствами в Нидерландах, Франции, Бельгии, Великобритании, Канаде, Китае и Индии.
«Объём вредоносного трафика достигал сотен гигабит в секунду. Фактически целью атаки была не компрометация данных, а полная остановка работы банковских сервисов», — комментирует Валерий Щекочихин.
Совместными усилиями банка и оператора связи основной «удар» удалось локализовать. Уже в первой половине дня объём вредоносного трафика был снижен примерно до 250 Мбит/с, а к вечеру нагрузка на межсетевой экран на периметре сети вернулась к штатным показателям.
Однако один сервис продолжал работать нестабильно. Это был «3DS». Атакующие использовали так называемую «медленную» атаку. TCP-соединение проходило корректно, устанавливалось без нарушений. Но пакеты начинали передаваться крайне медленно: на грани тайм-аута протокола.
Для стандартных средств фильтрации, которые использовались на стороне операторов связи, такой трафик выглядел легитимным. «Псевдолегитимные» сессии не закрывались, ресурсы сервиса исчерпывались. При этом новые легитимные транзакции больше не обрабатывались.
В результате сервис подтверждения платежей оставался нестабильным более суток. По сути именно эта атака наглядно продемонстрировала срочную необходимость внедрения качественной защиты сервисов на уровне L7 и WAF.
Командой СДМ-Банка рассматривались два варианта решения проблемы:
А) приобретение и внедрение WAF в виде аппаратно-программного комплекса (АПК) на стороне банка в собственность;
Б) покупка L7-защиты на уровне операторов.
«Для реализации варианта «А» необходимо существенное время на проверку и выбор WAF из имеющихся на рынке и, что более существенно, приём в штат сотрудника с необходимой компетенцией для работы с выбранным решением. В этой связи экономически более выгодным был признан вариант «Б», — вспоминает Валерий Щекочихин.
Банк обратился к StormWall
Наше знакомство с СДМ-Банком произошло в крайне напряжённый момент — когда атака ещё продолжалась.
Вместо долгих согласований и многоэтапных пилотных проектов мы предложили банку простой вариант: оперативно перевести под защиту StormWall наиболее важные сервисы и оценить эффективность нашей защиты в реальных условиях.
«Мы завернули трафик критичных сервисов — официального сайта банка и портала для юридических лиц — под защиту StormWall ещё до заключения юридически значимых договорённостей. Просто как «тест-драйв». Когда увидели результат, стало понятно: защита L7 работает и работает результативно», — рассказывает Валерий Щекочихин.
Проверьте нашу защиту в действии
Организуем бесплатный тест или пилот по вашему запросу
Тест-драйв на реальной атаке прошёл успешно. Пока на остальных ресурсах продолжали отражать атаки средствами операторов связи, ключевые сервисы уже работали без сбоев под нашей защитой. После этого банк принял решение о полноценном сотрудничестве со StormWall.
От отдельных сервисов к новой архитектуре защиты
После того, как ключевые сервисы были переведены под нашу защиту на уровне L7, следующим этапом стала реализация проекта по построению канала к StormWall. Цель — обеспечить при необходимости возможность L3-защиты с участием нашего оборудования и экспертизы.
Мы совместно с командой банка пересмотрели существующую классификацию ресурсов и выполнили группировку сервисов банка по типам, сценариям использования и характеру угроз. Для каждой группы разработали и внедрили собственные сценарии защиты и наборы контрмер на уровне L3 .
Из множества публичных банковских сервисов были выделены 9 критически важных сервисов, требующих защиты на уровне приложений. Для каждого из них были настроены индивидуальные политики фильтрации и защиты с учётом особенностей трафика и потенциальных угроз.
Именно на этом этапе стало понятно, что ключевую роль будет играть не только защита от DDoS-атак, но и глубокий анализ веб-трафика с помощью WAF (Web Application Firewall). Поэтому в архитектуру решения была заложена возможность дальнейшего подключения WAF, который впоследствии стал важной частью общей системы защиты СДМ-Банка.
Подключение: от экстренного теста к полноценной защите
После успешного пилота мы перешли к полноценному внедрению. С этого момента сервисы банка встали под защиту StormWall от DDoS на уровне L7. Позднее был подключён WAF.
Интеграция и настройка сервисов прошли без влияния на пользователей. Восемь из 9 сервисов подключались к нашей защите последовательно, преимущественно в ночное время.
Схема миграции была максимально безопасной: сначала трафик переводился на StormWall путем смены адреса в DNS-имени сервиса, но трафик по прежнему адресу оставался доступным. В течение недели специалисты банка наблюдали за работой сервиса в новом режиме. И только после подтверждения стабильности со стороны «бизнеса» вводили на межсетевых экранах ограничения на «обход защищённого пути».
Такой подход позволил исключить риски для клиентов СДМ-Банка и обеспечить плавный переход клиента на новую архитектуру. Однако один сервис выбивался из общей схемы. Именно он впоследствии стал самой сложной инженерной задачей проекта. Речь шла о системе подтверждения транзакций 3DS.
3DS — отдельный проект
Большинство веб-сервисов подключаются к WAF по относительно стандартному сценарию. Чтобы анализировать HTTPS-трафик на уровне приложений, оператору необходимо расшифровать его содержимое. Для этого используются сертификаты и закрытые ключи сервиса.
В случае с 3DS такая схема оказалась невозможной. «Сложность состояла в следующем. Для работы WAF оператору необходимо передать пару «сертификат + ключ», чтобы расшифровывать HTTPS-трафик и анализировать его на уровне L7. Но в работе сервиса «3DS» задействованы два типа сертификатов: один находится под контролем банка, другой под контролем НСПК. Ключи от сертификатов НСПК неэкспортируемые — передать их внешнему оператору технически невозможно», — рассказывает Валерий Щекочихин.
По сути, перед командой проекта стояла задача совместить два взаимоисключающих требования. С одной стороны, требовалось обеспечить защиту сервиса на уровне приложений. С другой — был запрет на передачу ключей от сертификатов НСПК за пределы инфраструктуры банка. Готового решения у этой задачи у нас не было.
За работы по «кастомной» доработке и сертификации программного продукта «3DS», которая помогла бы разделить трафик по разным внутренним процедурам в зависимости от типа сертификата, сторонний разработчик запросил вызывающе неприличную сумму и при этом без гарантии успешного результата.
В итоге мы приняли решение выполнить эту задачу самостоятельно. Наша совместная с СДМ-Банком работа над защитой «3DS» заняла несколько месяцев. Вместо того чтобы пытаться обойти существующие ограничения, специалисты банка и инженеры StormWall разработали собственную схему разделения трафика на два независимых потока.
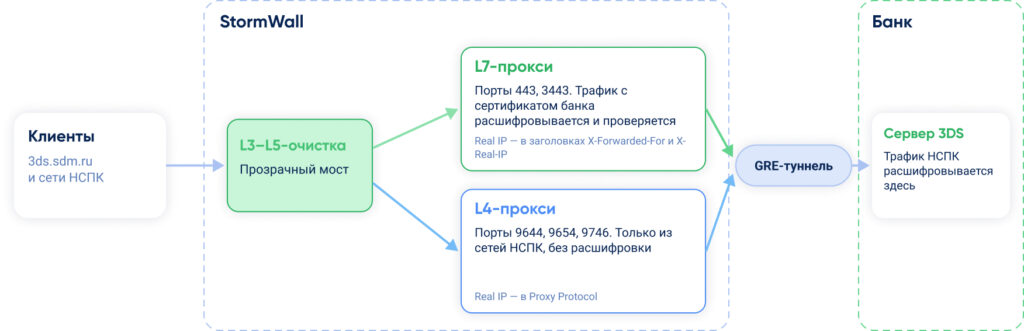
Первый поток включал трафик, использующий сертификат банка. Он проходил через инфраструктуру StormWall в штатном режиме: расшифровывался, анализировался WAF и очищался от вредоносной активности ещё до попадания в инфраструктуру заказчика.
Второй поток содержал трафик, связанный с сертификатами НСПК. Для него был реализован отдельный сценарий обработки. Такой трафик фильтровался по источнику (только сети НСПК) и TCP-портам, а затем направлялся через выделенный туннель непосредственно в инфраструктуру банка, где расшифровывался уже на собственных серверах 3DS.
Поскольку закрытые ключи никогда не покидали периметр банка, требования безопасности НСПК полностью соблюдались. При этом весь трафик уже был надёжно защищён от DDoS-атак.
Результаты
С подключением StormWall банк получил не только новое решение для фильтрации трафика. Фактически была создана более гибкая и независимая архитектурадля бесперебойной работы веб-сервисов.
Защита cервисов СДМ-Банка на уровне L7 по-прежнему работала без привязки к конкретным операторам связи.
При этом «туннельная схема» защиты 3DS также работала независимо от используемого провайдера.
При необходимости защиту всего трафика на уровне L3 обеспечивал StormWall.
Через несколько месяцев использования StormWall в качестве интернет-провайдера на уровне BGP канал был настроен как основной (наиболее приоритетный). И сегодня мы выступаем основным оператором банка, через которого проходит весь интернет-трафик организации.
Ещё один важный результат — повышение скорости реагирования на инциденты. По словам представителей банка, в ряде случаев уведомления о начинающихся атаках поступают от специалистов StormWall раньше, чем признаки инцидента фиксируются внутренними системами мониторинга.
При этом эффективность защиты регулярно подтверждается на практике. Попытки атак на сервисы банка продолжаются, однако защита на уровне приложений успешно справляется с нагрузкой и позволяет сохранять доступность всех критически важных ресурсов.
«Для нас этот кейс стал хорошим примером того, что далеко не всегда защита от DDoS-атак — это очевидная и простая задача. Во многих случаях недостаточно просто фильтровать трафик клиента. Зачастую нужно заново выстраивать архитектуру, учитывать ограничения бизнеса, требования регуляторов и особенности конкретной инфраструктуры. Защита веб-ресурсов СДМ-Банка — тому подтверждение», — отмечает Рамиль Хантимиров, CEO и сооснователь StormWall.
StormWall для сайта: DDoS-защита для веб-приложений

 8 800 550-89-36
 Вход