
 8 800 550-89-36
 Вход
В наших продуктах «StormWall для сетей» и «StormWall для сервисов» обновился и расширился раздел «История атак». Теперь он называется «Атаки». Пользователям стало ещё проще отслеживать DDoS-угрозы в режиме реального времени, управлять фильтрацией трафика и экспортировать отчёты. Рассказываем, что изменилось.
1. Атаки на префикс или сеть объединены в одну группу
Мы добавили удобное структурирование атак по IP. Что изменилось:
- раньше атака на каждый IP-адрес учитывалась отдельно. Если целью злоумышленников становилась сеть, в списке могли отображаться тысячи событий;
- теперь все атаки на подсеть группируются по маске /24. Это значит, что IP-адреса в диапазоне от x.x.x.0 до x.x.x.255 сейчас отображаются как одна группа.
| Почему это важно Когда под удар попадает целая подсеть, первые минуты уходят не на разбор списка событий, а на оценку масштаба инцидента. Теперь вам легче понять, это точечная проблема или атака на весь сегмент сети. А значит, вы сможете быстрее принять решение о дальнейших действиях. |
2. Общая статистика по активным и завершённым атакам
Раздел «Атаки» состоит из двух вкладок:
- «Активность» — это DDoS-атаки, которые идут прямо сейчас.
- «История» — завершённые атаки.
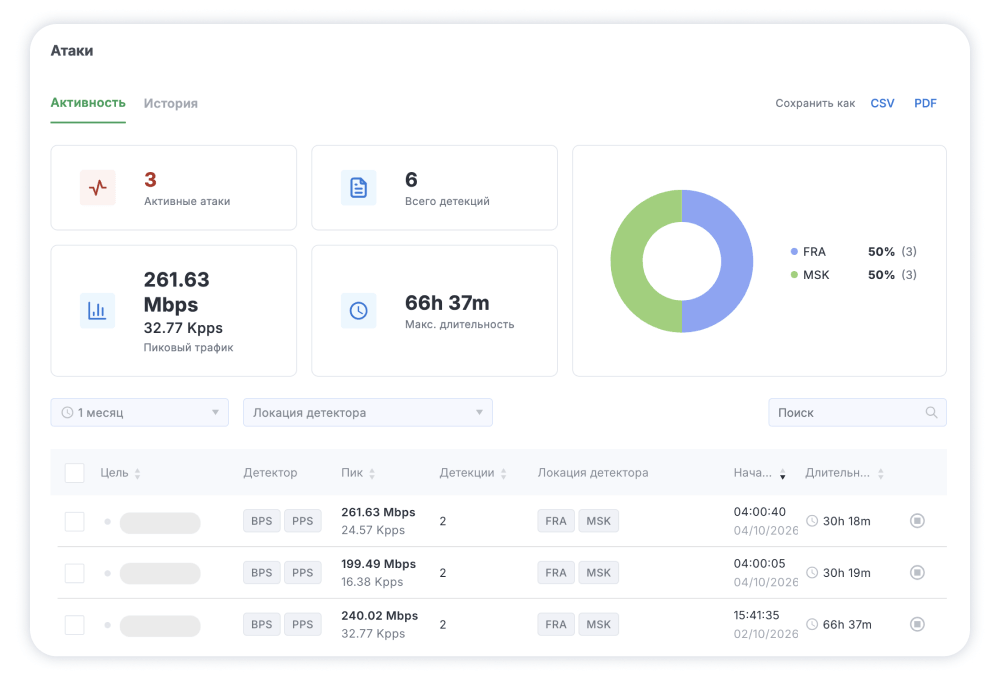
Вверху каждой вкладки появилась общая статистика, которая показывает:
- общее количество атак и детекций;
- пиковый трафик в BPS и PPS;
- максимальную длительность атаки;
- распределение детекций по локациям детекторов.
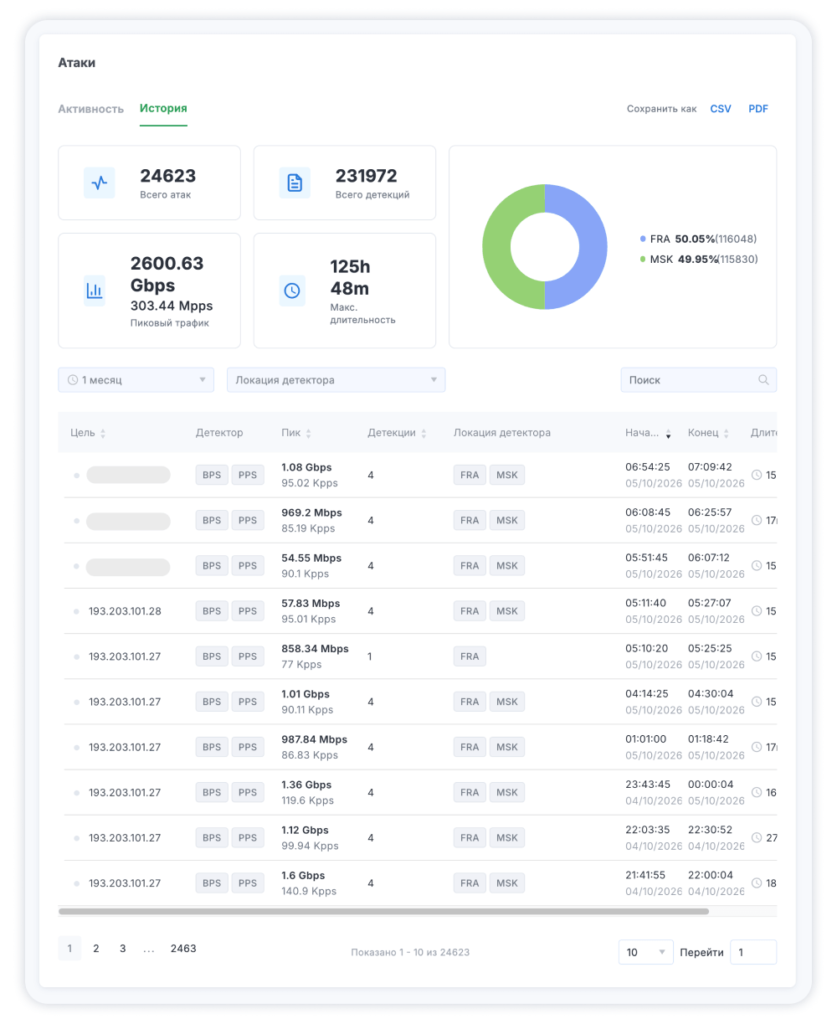
Атаки в списке можно искать, сортировать и фильтровать по локации и временному периоду.
| Почему это важно Представьте, что прямо сейчас вам нужно быстро ответить коллеге или руководителю на вопрос: «Что происходит в данный момент?» Вместо того чтобы собирать информацию вручную в нескольких вкладках, можно открыть одно окно и сразу сделать скриншот всех главных показателей по трафику. |
3. Подробности о каждой атаке
Кликните на любую атаку, чтобы увидеть:
- график трафика (BPS и PPS);
- пиковую мощность, число детекций и статус;
- сводку детекций: что было затронуто, какое правило сработало, где и когда это произошло;
- «Детали трафика»: топ IP, протоколов и другие параметры данных.
Нужно больше подробностей? Разверните строку детекции, чтобы увидеть сработавшие правила.
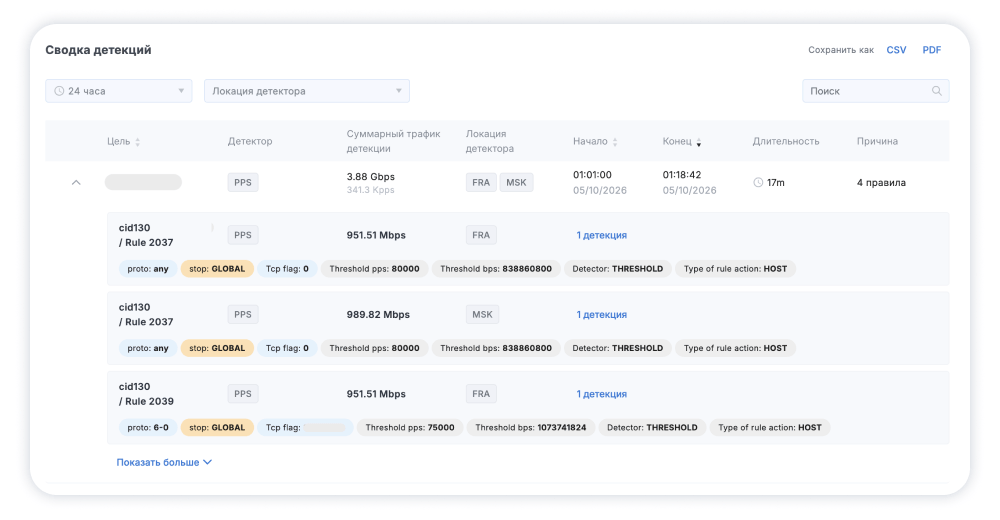
| Почему это важно После срабатывания защиты обычно возникает вопрос: почему это произошло? Теперь вы сможете быстрее разобраться, на основе каких показателей была задетектирована атака, и оценить эффективность текущих правил. |
4. Управление фильтрацией трафика при атаках
Вы можете выбрать, что делать с трафиком:
- отключить фильтрацию полностью — для этого воспользуйтесь кнопкой «Остановить всё» под списком;
- или прекратить действие конкретного правила, не затрагивая остальные.
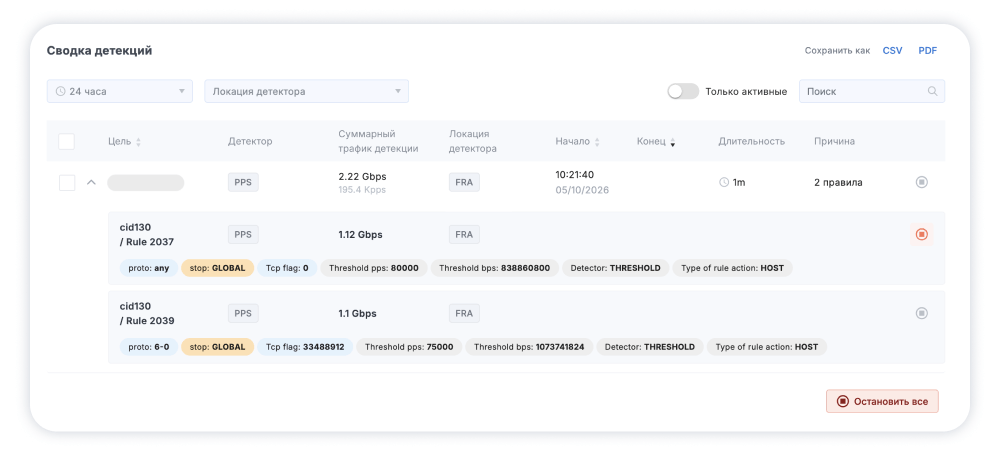
Если атака уже завершилась, данные о ней можно посмотреть во вкладке «История».
| Почему это важно Допустим, во время атаки характер сетевого трафика изменился и одно из правил детекции стало давать ложные срабатывания. Вы можете отключить его в рамках текущей атаки. При этом детекция по остальным правилам продолжит работать. |
5. Отчёты об атаках в двух удобных форматах
Теперь данные можно экспортировать в формате CSV. Также мы улучшили отчёты в формате PDF: добавили графики атак и более подробную информацию.
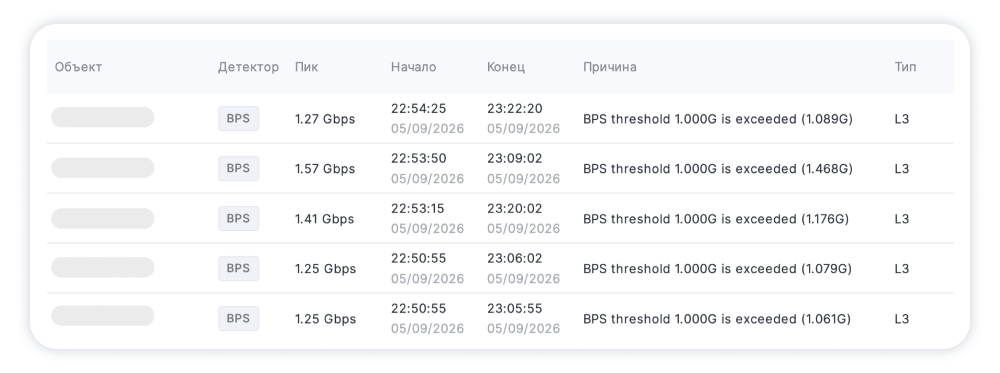
Так выглядела атака в старом отчёте
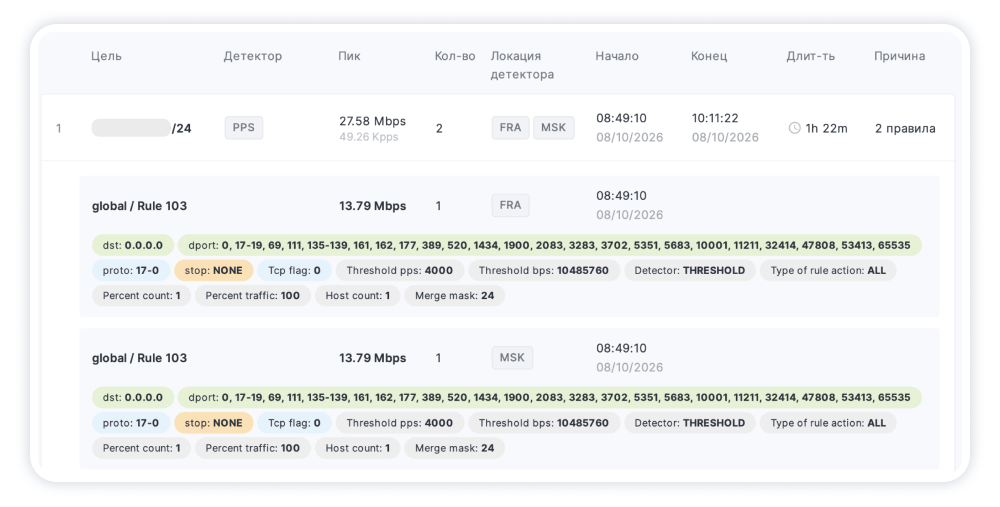
А так — после обновления
| Почему это важно После DDoS-атаки работа не заканчивается: нужно объяснить коллегам и руководству, что произошло, оценить масштабы инцидента и его последствия, определить дальнейшие действия. Благодаря обновлённым отчётам вы сможете подкрепить выводы нашими графиками и точными метриками, а не субъективными оценками, а главное — аргументированно обосновать дальнейшие изменения в защите. |
Меньше времени на рутину — больше контроля над защитой. Получайте структурированные данные о DDoS-атаках и управляйте фильтрацией трафика!
Подробнее о возможностях раздела «Атаки» читайте в нашей инструкции.

Защита сети от DDoS-атак
- Подключение за 10 минут
- Поддержка 24×7
